Ciberseguridad para pymes: amenazas reales y medidas que funcionan
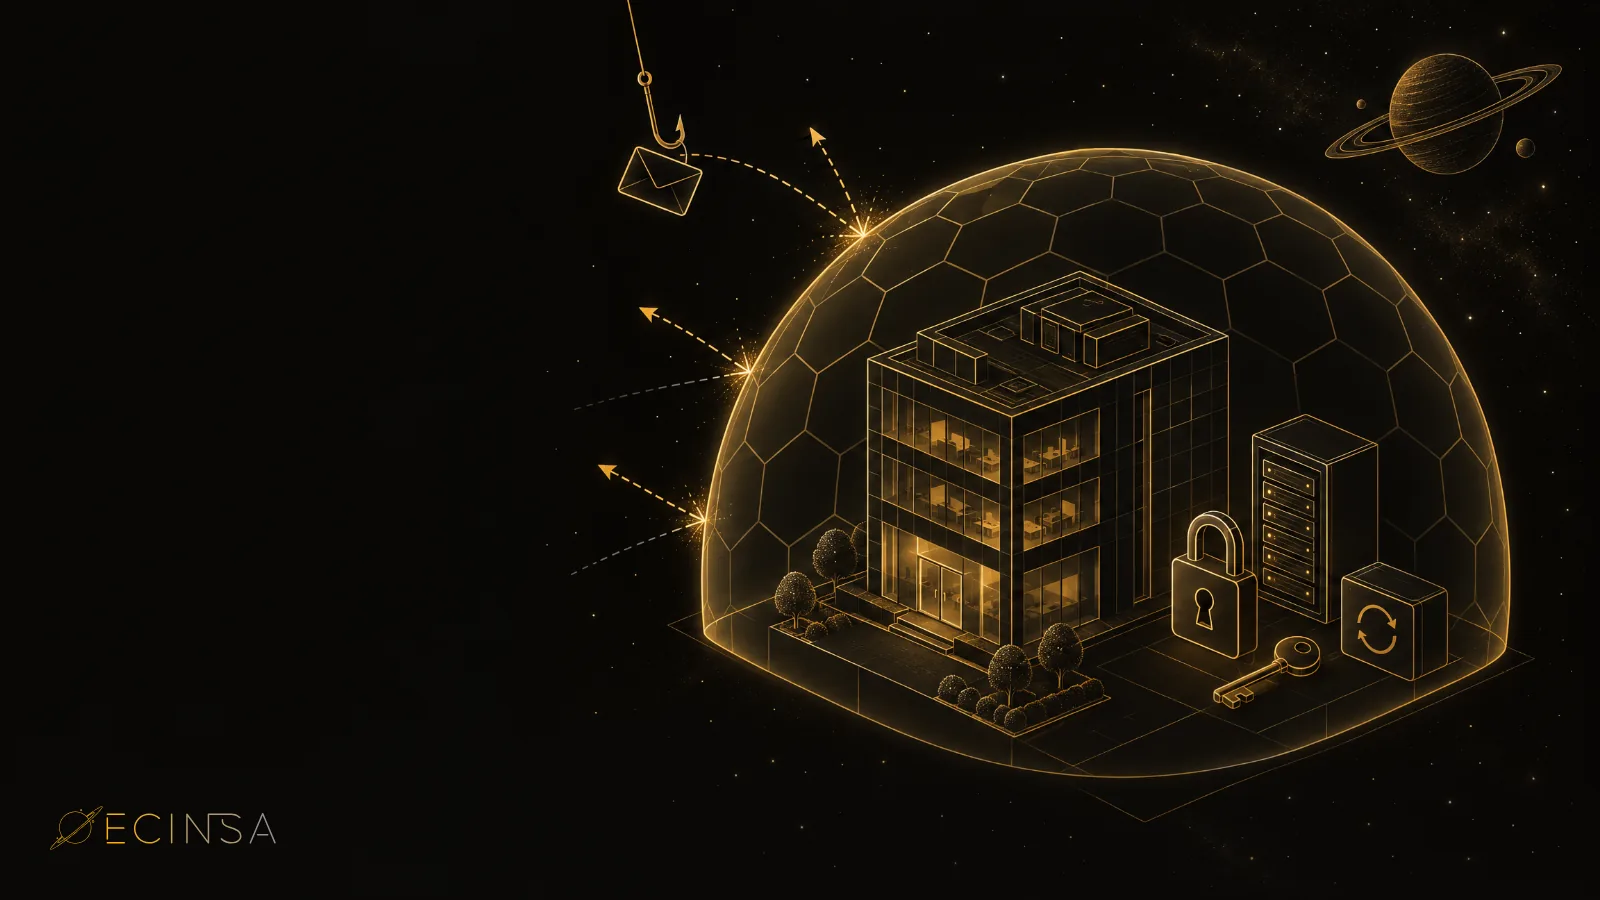
«Somos pequeños, a nosotros no nos va a pasar». Es la frase que más escuchamos y la que más conviene olvidar. Muchos ataques no van dirigidos a una empresa concreta: se lanzan en masa y entran donde encuentran una puerta abierta. Una contraseña repetida, un servidor sin actualizar o un correo que alguien abrió con prisa.
INCIBE lo resume así en su página para reportar incidentes: las empresas están en el punto de mira y, sobre todo las pymes, microempresas y autónomos, en ocasiones no cuentan con las medidas adecuadas para repeler, gestionar y resolver un incidente.
La buena noticia es que la ciberseguridad para pymes no exige un departamento de seguridad. Exige orden y unas cuantas medidas bien hechas. Te contamos cuáles.
¿Qué amenazas son más habituales en una pyme?
Phishing: el correo que parece de verdad
Un email que imita a tu banco, a una paquetería, a Hacienda o a un proveedor, y que te lleva a una página falsa para que escribas tu usuario y contraseña. Con esas credenciales, el atacante entra en el correo, en el banco o en el ERP. Hoy llega también por SMS, WhatsApp y llamadas.
Ransomware: tus datos secuestrados
Un programa malicioso cifra los ficheros de la empresa y pide un rescate para liberarlos. La guía de INCIBE sobre ransomware señala como vías habituales de entrada los adjuntos maliciosos en el correo, el escritorio remoto expuesto a internet con credenciales poco robustas, las vulnerabilidades del navegador y de los servicios publicados, y los dispositivos externos infectados.
Fraude del CEO y suplantación de proveedores
No hace falta ningún virus. Alguien se hace pasar por el director pidiendo una transferencia urgente y confidencial, o por un proveedor que «ha cambiado de cuenta bancaria». INCIBE explica este fraude, conocido como BEC, en su sección de correo corporativo comprometido: el delincuente intercepta los correos de facturación y cambia el número de cuenta para que pagues a la suya.
Accesos indebidos
Contraseñas débiles o repetidas, usuarios de antiguos empleados que siguen activos, cuentas compartidas por todo el departamento o un acceso remoto abierto «para el técnico». Cada uno es una puerta.
¿Qué medidas funcionan de verdad?
| Amenaza | Cómo suele entrar | Medida principal |
|---|---|---|
| Phishing | Correo, SMS o mensajería con un enlace falso | Doble factor y formación del equipo |
| Ransomware | Adjuntos, escritorio remoto expuesto, sistemas sin parchear | Copias separadas y probadas, actualizaciones, VPN |
| Fraude del CEO y de proveedores | Correo suplantado o cuenta comprometida | Verificar por teléfono cualquier cambio de cuenta o pago urgente |
| Accesos indebidos | Contraseñas débiles, usuarios sin revisar | Usuarios nominales, mínimos privilegios y doble factor |
| Fallo o robo de un equipo | Avería, pérdida o robo | Copias, cifrado y servidores vigilados |
1. Copias de seguridad que se prueban
Es la medida que te salva cuando todo lo demás falla. Pero una copia solo vale si se puede restaurar.
- Automáticas y diarias, como mínimo para el ERP, el correo y las carpetas compartidas.
- Al menos una copia separada de la red de la empresa, para que un ransomware no la cifre también.
- Pruebas de recuperación periódicas: restaurar de verdad una base de datos o una carpeta y comprobar que funciona.
- Saber cuánto tardas en volver a trabajar a partir de la copia.
2. Actualizaciones al día
Sistemas operativos, servidores, ERP, navegadores, cortafuegos y routers. Muchas intrusiones aprovechan fallos para los que ya existía un parche. Mejor actualizar de forma planificada que dejarlo para cuando haya tiempo.
3. Doble factor en todo lo importante
Correo, banca online, acceso remoto, ERP en la nube y herramientas de administración. Con doble factor, una contraseña robada por phishing deja de bastar.
4. Usuarios y permisos con cabeza
- Un usuario por persona, nunca cuentas compartidas.
- Cada uno con los permisos que necesita y no más.
- Bajas el mismo día que alguien deja la empresa.
- Contraseñas largas y distintas, con un gestor de contraseñas.
5. Acceso remoto por VPN y red segmentada
Nada de escritorios remotos abiertos a internet. El acceso desde fuera, por VPN y con doble factor. Y dentro, la red segmentada: la wifi de invitados separada de la de la oficina, y los servidores separados de los puestos y de cámaras o máquinas conectadas. Si algo entra, que no llegue a todo.
6. Formación del equipo
La mayoría de ataques empiezan con una persona que hace clic. Formar al equipo para reconocer un correo sospechoso y para llamar antes de cambiar una cuenta bancaria cuesta poco y evita mucho. INCIBE ofrece gratis un kit de concienciación pensado para pymes y microempresas, sin necesidad de conocimientos técnicos, y un decálogo de ciberseguridad para empresas.
7. Procedimientos para los pagos
Una regla por escrito: ningún cambio de cuenta bancaria de un proveedor ni ninguna transferencia urgente se ejecuta sin confirmarla por teléfono, en un número que ya tenías, no en el que viene en el correo. Y, si puedes, con doble aprobación.
¿Qué hacer ante un incidente?
Si sospechas que te han atacado, actúa con calma y en este orden:
- Aísla los equipos afectados de la red (cable y wifi), pero no los apagues si no es necesario: pueden conservar pruebas.
- No pagues rescates. INCIBE lo dice claro en su página Te ayudamos: «¡No pagues!».
- Pide ayuda. La línea de ayuda en ciberseguridad de INCIBE es un servicio nacional, gratuito y confidencial, también para empresas y profesionales: llama al 017, escribe por WhatsApp al 900 116 117 o por Telegram a @INCIBE017, de 8:00 a 23:00 los 365 días del año.
- Reporta el incidente a INCIBE-CERT, que según INCIBE opera 24 horas los 7 días de la semana y puede trasladar los casos constitutivos de delito a las Fuerzas y Cuerpos de Seguridad del Estado.
- Cambia las contraseñas desde un equipo limpio, empezando por correo, banca y administradores.
- Avisa al banco si se ha hecho alguna transferencia fraudulenta, cuanto antes.
- Valora la notificación a la AEPD. Si hay datos personales afectados, INCIBE recuerda que el RGPD obliga al responsable a notificar la brecha a la autoridad de control antes de 72 horas.
- Restaura desde copias que sepas limpias y revisa cómo entraron para cerrar la puerta.
Lo ideal es tener esto escrito antes de necesitarlo, con los teléfonos a mano y en papel.
¿Cómo te ayudamos desde ECINSA?
- Con el mantenimiento de servidores vigilamos tus servidores, en tu oficina o en la nube: actualizaciones y parches planificados, copias de seguridad programadas con pruebas de recuperación, cortafuegos, accesos, usuarios y VPN revisados y documentados, incluido el servidor de tu ERP.
- Con el alojamiento tu web, tu tienda online, tus aplicaciones o SAP Business One quedan en la nube con HTTPS, copias de seguridad y un equipo que los mantiene al día. Si tu servidor de oficina te quita el sueño, te interesa leer SAP Business One en la nube o en servidor propio.
- Con software a medida automatizamos procesos que hoy dependen de emails y hojas de cálculo, por ejemplo un flujo de aprobación para los cambios de cuenta bancaria de proveedores integrado con tu ERP.
Si tu negocio es pequeño, tienes más herramientas en pequeña empresa. Y si recibes muchas facturas por email, tener un único buzón y un circuito con revisión y aprobación antes de pagar facilita aplicar la regla de verificar cualquier cambio de cuenta; lo contamos en cómo automatizar facturas de proveedores.
¿Hablamos?
Si no sabes cuándo se probó por última vez tu copia de seguridad o quién tiene acceso a tus servidores, empecemos por ahí. Revisamos contigo copias, actualizaciones, accesos y VPN y te proponemos un plan de mejora a tu medida. Escríbenos desde la página de contacto.
Preguntas frecuentes
¿Por qué los ciberdelincuentes atacan a las pymes?
Según INCIBE, las pymes, microempresas y autónomos a menudo no cuentan con las medidas adecuadas para repeler, gestionar y resolver un incidente. Muchos ataques son masivos y automáticos: no buscan una empresa concreta, sino la que tenga una puerta abierta.
¿Cuáles son las amenazas más habituales para una pyme?
El phishing para robar contraseñas, el ransomware que cifra la información y pide un rescate, el fraude del CEO y la suplantación de proveedores para desviar pagos, y los accesos indebidos por contraseñas débiles o escritorios remotos expuestos a internet.
¿Qué medida de ciberseguridad tiene más impacto en una pyme?
Unas copias de seguridad que estén separadas de la red y que se prueben restaurando de verdad. Son lo que te permite recuperarte de un ransomware o de un borrado sin depender de nadie. Después, el doble factor y las actualizaciones.
¿Qué hago si mi empresa sufre un ciberataque?
Aísla los equipos afectados sin apagarlos, no pagues rescates, conserva las pruebas, cambia las contraseñas desde un equipo limpio y pide ayuda: el 017 de INCIBE es gratuito y confidencial, y puedes reportar el incidente a INCIBE-CERT. Si hay datos personales afectados, valora la notificación a la AEPD en 72 horas.
¿Hay que pagar el rescate de un ransomware?
INCIBE recomienda no pagar. Pagar no garantiza recuperar la información y financia nuevos ataques. Lo que de verdad te saca del problema es tener copias de seguridad que funcionen.
¿Te ayudamos a aplicarlo en tu empresa?
Déjanos tus datos y te llamamos para entender cómo trabajas. Sin compromiso y sin formularios eternos.
Soluciones relacionadas
Sigue leyendo
Software para clínicas de fisioterapia: qué debe tener
Qué debe tener un software para clínicas de fisioterapia: cita online, bonos de sesiones, avisos, área del paciente, cobros, informes, web y centralita.
Leer
Precio de SAP Business One: de qué depende el coste real
Precio SAP Business One: licencias, nube o servidor, implantación y soporte explicados para que sepas qué pagas y pidas un presupuesto detallado.
Leer
ERP en la nube: ventajas, inconvenientes y cuándo te conviene
ERP en la nube o en servidor propio: ventajas e inconvenientes, acceso remoto, seguridad y copias, coste por suscripción y cómo funciona SAP Business One.
Leer